
Szyfrowanie czatu w modelu end-to-end (E2EE) oznacza jedno: treść wiadomości jest szyfrowana na Twoim urządzeniu i odszyfrowywana wyłącznie na urządzeniu odbiorcy. Żaden serwer pośredni, żaden dostawca aplikacji, nie ma dostępu do tego, co piszesz. Trzy rzeczy możesz sprawdzić od razu: czy w oknie rozmowy widać ikonę kłódki, czy aplikacja wyświetla informację „pełne szyfrowanie“ lub „szyfrowanie end-to-end“, oraz czy możesz porównać numer bezpieczeństwa z rozmówcą.
- Ikona kłódki przy wiadomości lub w nagłówku rozmowy to wizualny sygnał aktywnego E2EE.
- Numer bezpieczeństwa (WhatsApp, Signal) lub klucz weryfikacyjny (Messenger) pozwala potwierdzić, że nikt nie przechwycił połączenia.
- Tryb tymczasowy (znikające wiadomości) dostępny w WhatsApp i Messengerze skraca czas przechowywania treści na urządzeniach.
Porada profesjonalisty: Jeśli nie widzisz kłódki w rozmowie przez Wiadomości Google, sprawdź, czy obie strony korzystają z aplikacji Wiadomości Google i mają włączony protokół RCS. Brak kłódki oznacza, że wiadomość idzie jako zwykły SMS bez szyfrowania.
Kluczowe wnioski
Szyfrowanie czatu w modelu E2EE chroni treść wiadomości przed dostawcą i serwerami, ale metadane, kopie zapasowe i zrzuty ekranu pozostają poza jego zasięgiem.
| Punkt | Szczegóły |
|---|---|
| E2EE chroni treść, nie kontekst | Metadane (kto, kiedy, jak często) są widoczne dla dostawcy nawet przy aktywnym szyfrowaniu. |
| Kopie zapasowe to osobne ryzyko | Backup WhatsApp w Google Drive bez szyfrowania E2EE przechowuje wiadomości bez ochrony. |
| Weryfikuj klucze przy wrażliwych rozmowach | Porównaj numer bezpieczeństwa przez drugi kanał po zmianie urządzenia lub przy nowym kontakcie. |
| Firmy muszą mieć politykę retencji | Krótszy czas przechowywania historii czatów zmniejsza ryzyko wycieku zgodnie z zasadą minimalizacji RODO. |
| Fibly dla firm | Fibly pozwala zarządzać retencją rozmów i integruje się z WhatsApp i Messengerem z jednego panelu. |
Spis treści
- Jak działa szyfrowanie czatu w modelu E2EE?
- Jak sprawdzić, czy Twój czat jest w pełni zaszyfrowany?
- Jak włączyć lub skonfigurować szyfrowanie w popularnych komunikatorach?
- Czego E2EE nie chroni i jakie są jego ograniczenia?
- Dlaczego szyfrowanie może nie działać i jak to naprawić?
- Szyfrowanie czatu a RODO: co musi wiedzieć każda firma?
- Jak weryfikować klucze szyfrowania i bronić się przed atakiem man-in-the-middle?
- Kiedy E2EE jest konieczne, a kiedy wystarczy podstawowa ochrona?
- Fibly i bezpieczne kanały czatu dla Twojej firmy
- Źródła
- Najczęściej zadawane pytania
Jak działa szyfrowanie czatu w modelu E2EE?
Szyfrowanie end-to-end polega na tym, że wiadomość jest szyfrowana na urządzeniu nadawcy i odszyfrowywana tylko na urządzeniu odbiorcy. Serwery dostawcy przechowują wyłącznie zaszyfrowany ciąg danych, którego nie potrafią odczytać.
Mechanizm opiera się na parze kluczy: klucz publiczny jest udostępniany innym, klucz prywatny nigdy nie opuszcza Twojego urządzenia. Gdy ktoś wysyła Ci wiadomość, szyfruje ją Twoim kluczem publicznym. Tylko Twój klucz prywatny może ją otworzyć. Protokół Signal, który leży u podstaw szyfrowania w WhatsApp, Messengerze i kilku innych aplikacjach, dodaje do tego mechanizm Double Ratchet: każda wiadomość używa innego klucza szyfrowania, więc nawet jeśli ktoś przechwyci jeden klucz, nie odczyta całej historii rozmowy.
To rozróżnienie jest kluczowe. Szyfrowanie wiadomości nie jest tym samym co pełna anonimowość. Metadane pozostają poza zasięgiem E2EE i mogą ujawniać wzorce komunikacji nawet wtedy, gdy nikt nie zna treści rozmów.
Jak sprawdzić, czy Twój czat jest w pełni zaszyfrowany?
Każda z czterech głównych aplikacji używanych w Polsce sygnalizuje E2EE inaczej.
WhatsApp: Otwórz rozmowę, dotknij nazwy kontaktu lub grupy, przewiń do sekcji „Szyfrowanie“. Zobaczysz kod QR i 60-cyfrowy numer bezpieczeństwa. Prywatne rozmowy w WhatsApp są domyślnie szyfrowane end-to-end — klucze ma tylko nadawca i odbiorca.
Messenger: Pełne szyfrowanie nie jest domyślne dla wszystkich rozmów. Szukaj ikony kłódki przy wiadomości lub nagłówku czatu. Messenger pozwala sprawdzać klucze bezpieczeństwa i porównywać je w ustawieniach konwersacji. Wejdź w szczegóły rozmowy i wybierz „Klucze bezpieczeństwa“.
Wiadomości Google (RCS): Pełne szyfrowanie dla rozmów RCS jest aktywne, gdy obie strony korzystają z aplikacji Wiadomości Google i spełnione są warunki RCS. Kłódka pojawia się przy polu tekstowym. Jeśli jej nie ma, wiadomość wysyłana jest jako SMS bez szyfrowania.
Signal: Wszystkie rozmowy są domyślnie E2EE. Numer bezpieczeństwa znajdziesz w profilu kontaktu, dotykając jego nazwy i wybierając „Wyświetl numer bezpieczeństwa“.
| Aplikacja | E2EE domyślne? | Co jest szyfrowane | Jak weryfikować | Główne ograniczenia |
|---|---|---|---|---|
| Tak | Wiadomości, multimedia, połączenia | Numer bezpieczeństwa (60 cyfr) | Kopie zapasowe Google/iCloud poza E2EE (chyba że włączone szyfrowanie backupu) | |
| Messenger | Częściowo | Wiadomości, multimedia, połączenia w trybie E2EE | Klucze bezpieczeństwa w ustawieniach | Rozmowy grupowe i część funkcji bez E2EE |
| Wiadomości Google (RCS) | Warunkowo | Wiadomości, multimedia (tylko RCS) | Ikona kłódki przy polu tekstowym | Wymaga RCS u obu stron; SMS fallback bez szyfrowania |
| Signal | Tak | Wiadomości, multimedia, połączenia, notatki | Numer bezpieczeństwa w profilu kontaktu | Kopie lokalne; brak backupu w chmurze |
Jak włączyć lub skonfigurować szyfrowanie w popularnych komunikatorach?
E2EE jest tu aktywne bez żadnej konfiguracji. Jedyne, co warto zrobić, to zabezpieczyć kopię zapasową. Wejdź w Ustawienia → Czaty → Kopia zapasowa czatu → włącz „Szyfrowanie end-to-end kopii zapasowej“. Bez tego kroku kopia w Google Drive lub iCloud jest przechowywana bez E2EE.
Messenger
- Otwórz rozmowę z kontaktem.
- Dotknij ikony „i“ lub nazwy kontaktu.
- Wybierz „Przejdź do szyfrowanego czatu“ lub „Utwórz szyfrowaną rozmowę“.
- Rozmowa zostanie przeniesiona do trybu z pełnym szyfrowaniem, oznaczonego kłódką.
Pamiętaj: czaty grupowe w Messengerze nadal mogą nie obsługiwać E2EE w pełnym zakresie. Sprawdź, czy kłódka pojawia się przy każdej wiadomości.
Wiadomości Google (RCS)
Nie ma tu przycisku „włącz E2EE“. Szyfrowanie aktywuje się automatycznie, gdy:
- obie strony korzystają z aplikacji Wiadomości Google,
- obie mają włączony protokół RCS (Ustawienia → Funkcje czatu → Włącz funkcje czatu),
- obie mają aktywne połączenie z internetem podczas wysyłania.
Jeśli jeden z uczestników używa innej aplikacji lub zwykłego SMS, wiadomość traci szyfrowanie.
Signal
Instalacja wystarczy. Każda rozmowa jest E2EE od pierwszej wiadomości. Signal nie oferuje kopii zapasowej w chmurze, co jest świadomą decyzją projektową: brak backupu oznacza, że zaszyfrowane wiadomości nie trafiają na zewnętrzne serwery.
Co zrobić, jeśli nie widzisz kłódki:
- Zaktualizuj aplikację do najnowszej wersji.
- Sprawdź, czy rozmówca spełnia wymagania (właściwa aplikacja, RCS włączony).
- Usuń rozmowę i zacznij nową, co wymusi renegocjację kluczy.
- Sprawdź, czy nie korzystasz z wersji webowej lub desktopowej, która może mieć inne zachowanie.
Czego E2EE nie chroni i jakie są jego ograniczenia?
Metadane to pierwsza luka. Aplikacje rejestrują, kto z kim rozmawia, o jakiej porze i jak często. Metadane mogą ujawniać wzorce komunikacji nawet przy aktywnym E2EE. Praktyczne kroki, by je ograniczyć: wyłącz podglądy linków, usuń dane EXIF ze zdjęć przed wysłaniem, ogranicz liczbę aplikacji z dostępem do listy kontaktów.
Kopie zapasowe w chmurze to drugie ryzyko. Jeśli WhatsApp tworzy backup do Google Drive bez włączonego szyfrowania kopii, treść wiadomości jest tam przechowywana bez ochrony E2EE. To samo dotyczy każdego narzędzia, które eksportuje historię czatu do zewnętrznego serwisu.
- Zrzuty ekranu i przekazywanie wiadomości są poza zasięgiem E2EE. Odbiorca może skopiować treść w dowolny sposób.
- Asystenci AI i subproviderzy wbudowani w aplikacje (np. Meta AI w WhatsApp) mogą przetwarzać treść rozmów poza modelem E2EE. Rozszerzone funkcje prywatności nie eliminują metadanych ani nie zapobiegają zrzutom ekranu.
- Konta firmowe i administracja często mają dostęp do historii rozmów pracowników, nawet jeśli sama transmisja jest zaszyfrowana. Polityki retencji i uprawnienia administratora działają na poziomie wyżej niż E2EE.
- Narzędzia AI jak ChatGPT przechowują historię czatu na koncie użytkownika. Po usunięciu rozmowy są planowane do trwałego usunięcia w ciągu 30 dni, choć istnieją wyjątki. Usunięcie konwersacji nie zawsze czyści pamięć modelu, co wymaga osobnego kroku w ustawieniach.
Dlaczego szyfrowanie może nie działać i jak to naprawić?
Najczęstsze przyczyny braku E2EE to nieaktualna aplikacja, brak RCS po jednej ze stron lub zmiana urządzenia, która wymusiła nowe klucze bez ich weryfikacji.
- Zaktualizuj aplikację. Stare wersje mogą nie obsługiwać aktualnych protokołów szyfrowania lub mieć znane luki.
- Sprawdź ustawienia RCS w Wiadomościach Google: Ustawienia → Funkcje czatu → upewnij się, że status pokazuje „Połączono“.
- Zainicjuj rozmowę od nowa. Usuń czat i wyślij nową wiadomość, co wymusi wymianę kluczy.
- Porównaj numery bezpieczeństwa z rozmówcą przez inny kanał (telefon, spotkanie). Niezgodność numerów to sygnał możliwego ataku man-in-the-middle.
- Wyłącz backup przed przywróceniem czatu. Przywrócenie z niezaszyfrowanej kopii może nadpisać lokalne klucze i zmusić aplikację do pracy w trybie bez E2EE.
Porada profesjonalisty: Gdy sprawa jest wrażliwa, użyj tymczasowego czatu (znikające wiadomości) lub lokalnego modelu AI działającego offline. Nigdy nie wklejaj pełnych danych osobowych, numerów PESEL ani dokumentów do żadnego czatu opartego na chmurze, nawet zaszyfrowanego.
Szyfrowanie czatu a RODO: co musi wiedzieć każda firma?
Dla firm działających w Polsce E2EE to jeden z elementów zgodności z RODO, ale nie jedyny. Zasada minimalizacji danych i krótka retencja w czatach zmniejszają ryzyko wycieku przy ewentualnym ataku. Administrator danych musi ocenić, jakie dane osobowe przepływają przez kanały czatu, i wdrożyć odpowiednie środki techniczne oraz organizacyjne.
Praktyczna lista kontrolna dla małych firm:
- Wyznacz zestaw narzędzi komunikacji zatwierdzonych do użytku służbowego i udokumentuj go w polityce bezpieczeństwa.
- Podpisz umowy powierzenia przetwarzania danych z dostawcami platform czatu, jeśli przetwarzają dane osobowe klientów.
- Ustal politykę retencji: jak długo przechowujesz historię rozmów i kiedy ją usuwasz. Krótszy czas przechowywania to mniejsze ryzyko.
- Ogranicz dostęp do historii czatów do niezbędnego minimum. Zarządzanie profilami użytkowników i rolami w systemie to podstawa kontroli dostępu.
- Przeszkol zespół w zakresie tego, czego nie wolno wysyłać przez czat: numery kart płatniczych, dane medyczne, hasła.
- Sprawdź ustawienia trenowania modeli AI. Narzędzia klasy enterprise często oferują opcję wyłączenia trenowania na danych firmowych. Konta konsumenckie tej opcji mogą nie mieć.
Porada profesjonalisty: Rozdziel narzędzia testowe i produkcyjne. Testowanie chatbota na prawdziwych danych klientów to jeden z najczęstszych błędów małych firm i bezpośrednie naruszenie zasady minimalizacji danych z RODO.
Jak weryfikować klucze szyfrowania i bronić się przed atakiem man-in-the-middle?
Atak man-in-the-middle polega na tym, że ktoś podstawia własny klucz publiczny, udając Twojego rozmówcę. Aplikacja szyfruje wiadomość dla atakującego, nie dla odbiorcy. Weryfikacja numerów bezpieczeństwa to jedyna skuteczna obrona.
- WhatsApp: Otwórz rozmowę → dotknij nazwy kontaktu → „Szyfrowanie“ → porównaj 60-cyfrowy numer lub zeskanuj kod QR. Oba urządzenia muszą pokazywać identyczny ciąg.
- Signal: Profil kontaktu → „Wyświetl numer bezpieczeństwa“ → porównaj lub zeskanuj kod. Signal może oznaczyć kontakt jako „zweryfikowany“.
- Messenger: Ustawienia rozmowy → „Klucze bezpieczeństwa“ → porównaj odcisk klucza z rozmówcą.
Kiedy warto to zrobić? Przy każdej nowej wrażliwej rozmowie, po zmianie urządzenia przez rozmówcę oraz gdy aplikacja wyświetli ostrzeżenie o zmianie klucza bezpieczeństwa. Weryfikację przeprowadź przez drugi kanał: zadzwoń, spotkaj się lub wyślij kod przez inną, niezależną aplikację.
Jeśli numery się nie zgadzają, zakończ rozmowę i skontaktuj się z rozmówcą innym sposobem. Niezgodność to poważny sygnał, nie przypadkowy błąd.
Kiedy E2EE jest konieczne, a kiedy wystarczy podstawowa ochrona?
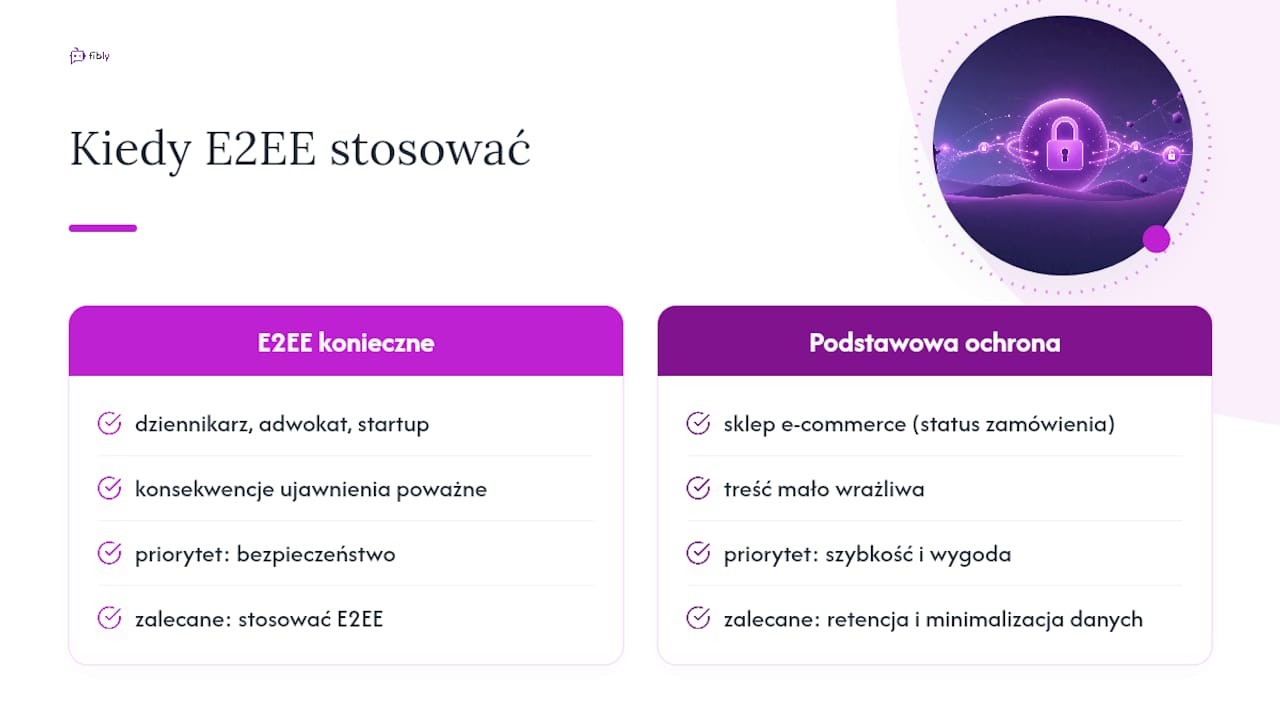
Prosta reguła: E2EE stosuj wszędzie tam, gdzie konsekwencje ujawnienia treści są poważne. Dziennikarz rozmawiający z informatorem, adwokat omawiający strategię z klientem, startup wymieniający dane o projekcie z inwestorem — to przypadki, gdzie brak E2EE to realne ryzyko, nie tylko teoretyczne.
Sklep e-commerce odpowiadający na pytania o status zamówienia ma inny profil ryzyka. Treść tych rozmów jest mało wrażliwa, a priorytetem jest szybkość i wygoda obsługi. Wymuszanie pełnego E2EE na każdym kanale obsługi klienta może utrudnić pracę zespołu bez proporcjonalnej korzyści dla bezpieczeństwa.
Wyważenie użyteczności i bezpieczeństwa to konkretna decyzja: jakie dane przepływają przez dany kanał i co się stanie, jeśli ktoś je przechwyci. Dla informacji wrażliwych odpowiedź jest oczywista. Dla rutynowej obsługi klienta ważniejsza bywa dobra polityka retencji i minimalizacja danych niż wymuszanie E2EE na każdym czacie.
Fibly i bezpieczne kanały czatu dla Twojej firmy
Jeśli prowadzisz małą firmę i obsługujesz klientów przez WhatsApp, Messenger lub czat na stronie, Fibly daje Ci coś, czego brakuje w standardowych komunikatorach: centralny panel do zarządzania rozmowami, kontrolę nad tym, co bot zapamiętuje, oraz mechanizm przejmowania rozmowy przez operatora w sytuacjach wymagających ludzkiej interwencji.
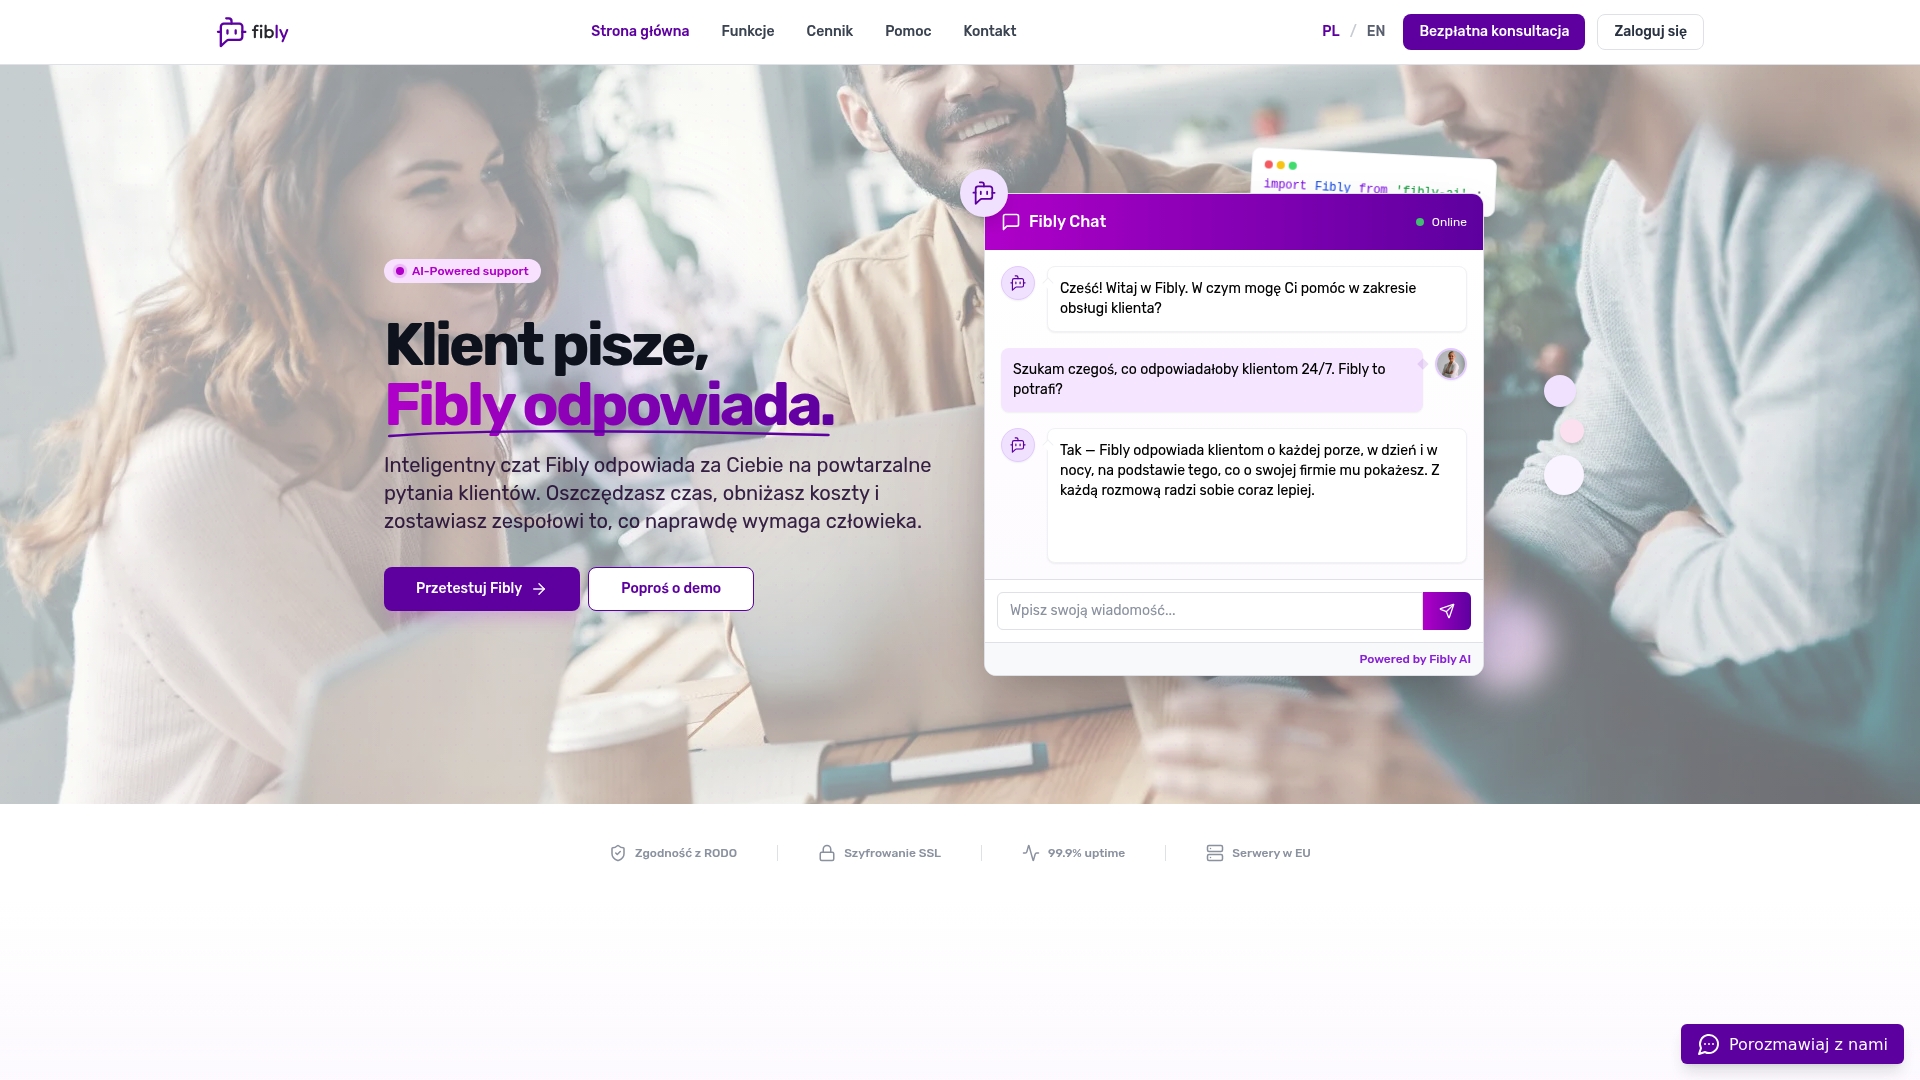
Fibly integruje się z kanałami, które już znają Twoi klienci, i pozwala ustawić zasady retencji konwersacji bez potrzeby angażowania programisty. Zamiast tracić czas na konfigurację każdego kanału osobno, możesz zarządzać polityką bezpieczeństwa z jednego miejsca. Sprawdź funkcje platformy Fibly i zacznij od szybkiego startu, by skonfigurować bezpieczną obsługę klienta w kilka minut.
Źródła
Oficjalne dokumentacje to najlepszy punkt wyjścia do szczegółowych instrukcji konfiguracji:
- Informacje o pełnym szyfrowaniu | WhatsApp – Centrum pomocy
- Pełne szyfrowanie | Messenger – Centrum pomocy
Jeśli planujesz integrację czatbota z istniejącą stroną firmową, warto zadbać o bezpieczne projektowanie stron internetowych już na etapie technicznym, zanim uruchomisz kanały komunikacji z klientami.
Najczęściej zadawane pytania
Co to znaczy, że czat jest szyfrowany?
Szyfrowany czat oznacza, że treść wiadomości jest zamieniana na nieczytelny ciąg danych podczas transmisji. Przy E2EE tylko urządzenia nadawcy i odbiorcy mają klucze do jej odczytania.
Co oznacza szyfrowanie wiadomości na WhatsApp?
WhatsApp stosuje szyfrowanie end-to-end domyślnie dla wszystkich prywatnych rozmów. Oznacza to, że ani WhatsApp, ani Meta nie mogą odczytać treści Twoich wiadomości.
O co chodzi z szyfrowaniem wiadomości na Messengerze?
Messenger oferuje pełne szyfrowanie jako opcję, nie domyślne ustawienie dla wszystkich rozmów. Szukaj ikony kłódki przy czacie lub ręcznie włącz szyfrowaną rozmowę w ustawieniach kontaktu.
Gdzie są przechowywane zaszyfrowane czaty?
Zaszyfrowane wiadomości są przechowywane lokalnie na urządzeniach uczestników rozmowy. Kopie zapasowe w chmurze mogą być przechowywane bez szyfrowania E2EE, jeśli nie włączysz osobno szyfrowania backupu.
Czy Fibly szyfruje rozmowy z klientami?
Fibly integruje się z kanałami takimi jak WhatsApp i Messenger, które stosują własne protokoły szyfrowania transmisji. Panel Fibly pozwala zarządzać retencją i dostępem do historii rozmów zgodnie z polityką firmy.